
Riprendersi le chiavi della casa digitale
40 anni dopo il primo pacchetto IP da Pisa, tra cavi sottomarini, open source e IA serve autonomia digitale, non sovranità.
Era il 30 aprile 1986. Dal CNUCE di Pisa partiva un pacchetto IP destinato alla Pennsylvania. Quarant'anni dopo, quella trasmissione appare nella sua vera natura: non un primato tecnico, ma un atto politico. L'idea che da una necessità potesse nascere una visione, e da una visione una strategia. Da quell'atto, e da chi ebbe il coraggio di compierlo, discende tutto ciò che oggi chiamiamo GARR.
Nel 1986, quel primo pacchetto IP partito da Pisa per la Pennsylvania non fu un primato tecnico, ma un atto politico
Ma la storia della rete italiana, e più in generale della rete come bene comune, è anche la storia di come quella libertà originaria sia stata progressivamente erosa. Non per mano di nemici dichiarati, ma per effetto di comode abitudini, deleghe silenziose, e una complessità crescente che ha finito per renderci sudditi di sistemi che non comprendiamo più.
La zona di comfort tecnologica
Dieci anni dopo il primo pacchetto IP, nel 1996, nasceva MPLS, un protocollo che permetteva di creare "reti nelle reti", tunnel sicuri e privati dentro lo spazio pubblico della rete. Una brillante soluzione, che ha contribuito a trasformare Internet da esperimento accademico in infrastruttura globale. Ma anche l'inizio di una zona di comfort: abbiamo imparato a recintare, a segregare, ad aspettarci che l'infrastruttura fosse robusta e stabile per definizione. E ci siamo adagiati.
Nel frattempo, il protocollo IP, il cuore pulsante di tutto, è rimasto sostanzialmente immutato. Come una matita: strumento bellissimo, sempre più raffinato, sempre più elegante. Ma che rimane sempre una matita. L'innovazione di base nel trasporto dati si è fermata, mentre il mondo che vi costruiamo sopra ha accelerato a una velocità che nessuno riesce più a seguire davvero.
La geopolitica dei cavi sottomarini
Quella rete che sembrava un luogo neutro e paritario non esiste più da tempo. Il 98% dei dati mondiali viaggia attraverso cavi sottomarini, infrastrutture fisiche che attraversano oceani, controllate da soggetti sempre più privati, al centro di campagne geopolitiche che nulla hanno a che fare con i valori fondativi della rete aperta.
Controllare le infrastrutture significa controllare la comunicazione, e quindi la libertà
Chi conosce le mappe dei cavi telegrafici dell'impero britannico riconosce la geometria del potere: controllare le infrastrutture significa controllare la comunicazione, e quindi la libertà. Oggi non è diverso. La resilienza di queste infrastrutture è diventata uno degli elementi critici della nostra sicurezza collettiva, eppure continuiamo a farne gestione ordinaria, come se si trattasse di un problema tecnico anziché strategico.
Le normative europee, come il Cybersecurity Act e l’AI Act, provano a rincorrere la tecnologia. Ma la frammentazione geopolitica crea nuovi confini digitali che nessuna direttiva riesce a dissolvere.
La trappola dell'open source
Il software libero è stato uno degli strumenti di libertà più potenti della storia recente. Nei primi anni Novanta, il movimento open source ha aperto mondi interi a chi non poteva permettersi licenze proprietarie. Ma oggi quella libertà porta con sé una trappola.
In nome della sicurezza, attraverso strumenti come l'SBOM (Software Bill of Materials), siamo chiamati a rendere conto di ogni componente del nostro sistema. In teoria, una garanzia di trasparenza. In pratica, chi non ha la struttura burocratica per gestire le certificazioni viene escluso, favorendo paradossalmente i grandi attori che possono permettersi la conformità. Stiamo riducendo la nostra libertà di scelta proprio mentre crediamo di aumentare la sicurezza.
E poi ci sono quelli che hanno costruito i loro modelli di business sul contributo della comunità, dichiarando piattaforme aperte che poi hanno chiuso e reso a pagamento. VMware, acquisita da Broadcom. HashiCorp, acquisita da IBM. MinIO, che si trasforma in AIStor. Non è tutto open ciò che luccica... e talvolta non luccica nemmeno.
Con l'intelligenza artificiale il problema non è la risposta, ma la domanda e sempre più spesso non siamo noi a formularla consapevolmente
La complessità epistemica
Vent'anni fa abbiamo delegato la posta elettronica. Sembrava ragionevole: un servizio complesso, meglio lasciarlo a chi sapeva gestirlo. Oggi quella logica si è espansa fino a coprire l'intera infrastruttura cognitiva di organizzazioni che non capiscono più i sistemi che usano quotidianamente.
L'intelligenza artificiale accelera questo processo. I modelli AI offrono risposte che hanno una valenza statistica anziché deterministica, output che emergono da miliardi di parametri, incomprensibili nella loro struttura interna. Come il calcolo quantistico, che risolve simultaneamente più problemi operando su principi che sfidano l'intuizione classica. Richard Feynman diceva: chi crede di aver capito la meccanica quantistica, non ha capito la meccanica quantistica. Oggi usiamo strumenti basati su quei principi per gestire infrastrutture critiche.
Il problema non è la risposta. La risposta è l'esito. Il problema vero è la domanda. E sempre più spesso non siamo noi a formularla consapevolmente.
Tra qualche anno potremmo assistere a pubblicazioni di dati riservati su una scala che Wikileaks non aveva nemmeno immaginato.
Il rischio silenzioso: harvest now, decrypt later
C'è una minaccia di cui si parla poco, ma che chiunque gestisca quotidianamente sistemi IT dovrebbe tenere presente. I dati che oggi crediamo al sicuro, cifrati con algoritmi che consideriamo inviolabili, vengono già raccolti da attori statali con la consapevolezza che il quantum computing li renderà leggibili in futuro. È la strategia "harvest now, decrypt later": raccogliere ora, decifrare quando la potenza computazionale lo permetterà.
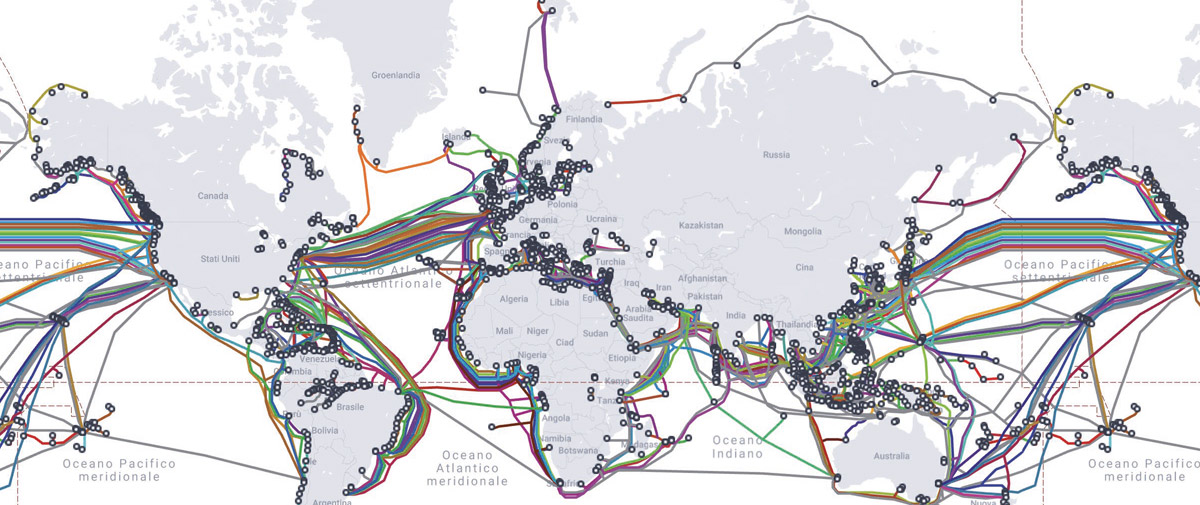
Mappa mondiale dei cavi sottomarini - credits: TeleGeography
Non è fantascienza. È una minaccia presente e sottovalutata. Tra qualche anno potremmo assistere a pubblicazioni di dati riservati su scala che Wikileaks non aveva nemmeno immaginato. La necessità di ripensare la riservatezza dei dati non è un problema del futuro: è un problema di oggi.
Autonomia, non sovranità
Di fronte a questo scenario, il discorso pubblico ricorre spesso alla parola "sovranità". È una parola che merita di essere interrogata. La sovranità presuppone un sovrano. E un sovrano presuppone dei sudditi. In un certo senso, la sovranità digitale esiste già...solo che il timone non è nelle nostre mani.
Il concetto che invece vale la pena difendere è quello di autonomia. L'autonomia è qualcosa di diverso e di più concreto: è la libertà di scegliere, di cambiare fornitore, di adottare anche soluzioni chiuse quando conviene, ma con la consapevolezza di poterne uscire. È la capacità di gestire le proprie informazioni senza rischiare di essere dipinti in un angolo senza via d'uscita.
L'autonomia non è autarchia. Non significa fare tutto da soli. Significa non essere mai nella condizione di non poter scegliere.
Dal Grande Sogno alla realtà che lo supera
Nel 2005, alla Conferenza GARR di Pisa, nacque quello che la direttrice Claudia Battista chiamò il "Grande Sogno": l'idea di una rete italiana capillare, interconnessa con l'Europa, in grado di superare il divario digitale imposto dal monopolio delle telecomunicazioni. Una visione che allora sembrava utopistica.
La sovranità presuppone un sovrano e dei sudditi. L'autonomia è diversa: è la libertà di scegliere, di cambiare fornitore, di adottare anche soluzioni chiuse se conviene, ma sempre consapevolmente. Significa non essere mai nella condizione di non poter scegliere
Oggi GARR-T è una realtà che ha superato quel sogno: 24.000 chilometri di fibra ottica, 120 punti di presenza sul territorio nazionale, 39 Terabit al secondo di capacità sulla dorsale. Un'infrastruttura che eroga già connettività a 1,6 Terabit, con una domanda che cresce. Partita da un'idea immaginata una sera a Ginevra, al CERN, il luogo che ha saputo coltivare la libertà di pensare fuori dagli schemi e restituire al mondo strumenti come il Web.
Quella storia insegna che la visione precede sempre l'infrastruttura. E che le infrastrutture più importanti non nascono dall'efficienza, ma dalla scelta politica di costruire qualcosa che appartenga a tutti.
Restare curiosi, restare critici
Il cambiamento tecnologico non deve essere subito come una rassegnazione. Deve essere affrontato con consapevolezza etica, a partire dalle radici, da quella cultura della rete aperta che ha reso possibile tutto quello che oggi diamo per scontato.
Significa imparare a fare le domande giuste, anche sapendo che le risposte non saranno mai completamente sotto il nostro controllo. Significa difendere il software libero non in modo ingenuo, ma con la lucidità di chi conosce le sue trappole. Significa non accontentarsi di disegnare matite sempre più belle quando il mondo chiede qualcosa di più.
Riprendersi le chiavi della casa digitale non è un gesto tecnico. È un gesto politico. Esattamente come lo fu, quarant'anni fa, quel primo pacchetto IP partito da Pisa.
Questo articolo è stato pubblicato su Agenda Digitale
In breve
Perché si dice che le reti su cui poggia Internet non sono cambiate dagli anni '90?
Perché il protocollo IP, il cuore del trasporto dati, è rimasto sostanzialmente lo stesso da allora. Massimo Carboni lo paragona a una matita: uno strumento che nel tempo è diventato sempre più raffinato ed elegante, ma che resta pur sempre una matita. L'innovazione di base si è fermata, mentre il mondo costruito sopra quell'infrastruttura ha accelerato a una velocità che nessuno riesce più davvero a seguire.
Perché il 98% dei dati mondiali che passa dai cavi sottomarini è un problema di sicurezza, non solo tecnico?
Perché quei cavi sono infrastrutture fisiche controllate da soggetti sempre più privati e al centro di tensioni geopolitiche. Come le mappe dei cavi telegrafici dell'impero britannico mostravano la geometria del potere di allora, oggi controllare le infrastrutture di rete significa controllare la comunicazione, e quindi la libertà: per questo la loro resilienza andrebbe trattata come questione strategica, non come ordinaria amministrazione.
Perché "harvest now, decrypt later" rappresenta un rischio concreto per la sicurezza dei dati, anche se il quantum computing non è ancora pronto?
Perché alcuni attori statali stanno già raccogliendo oggi grandi quantità di dati cifrati, anche senza poterli decifrare subito, nella consapevolezza che il calcolo quantistico li renderà leggibili in futuro. Massimo Carboni sottolinea che non è fantascienza ma una minaccia presente e sottovalutata: dati che oggi consideriamo al sicuro potrebbero un giorno essere resi pubblici su una scala che Wikileaks non aveva nemmeno immaginato. Per questo la riservatezza dei dati non è un problema da rimandare al futuro, ma da affrontare già ora.


